„Wir installieren die Updates regelmäßig.“ – reicht das schon?
Updates gehören zum Alltag jeder modernen IT-Umgebung.
Windows installiert neue Sicherheitsupdates, Anwendungen melden neue Versionen und Hersteller veröffentlichen regelmäßig Aktualisierungen für ihre Produkte.
In vielen Unternehmen lautet die Lösung deshalb: Updates werden eingespielt, sobald sie verfügbar sind.
Das ist grundsätzlich richtig.
Allerdings ist regelmäßiges Aktualisieren noch kein Patch-Management.
Denn sobald mehrere Server, Arbeitsplatzrechner, Anwendungen und Netzwerkkomponenten im Einsatz sind, entsteht schnell eine wichtige Frage: Woher weiß man eigentlich, welche Systeme aktuell sind und welche Updates noch fehlen?
Updates sind wichtig – aber nicht jedes Update ist gleich
Nicht jedes Update hat die gleiche Bedeutung.
Ein Hersteller veröffentlicht beispielsweise ein Sicherheitsupdate für eine kritische Schwachstelle. Gleichzeitig erscheint für eine andere Anwendung eine neue Version mit zusätzlichen Funktionen.
Beides sind Aktualisierungen, aber die Dringlichkeit kann völlig unterschiedlich sein.
Besonders bei sicherheitsrelevanten Updates sollte deshalb schnell entschieden werden, ob und wann diese installiert werden müssen.
Ein Patch-Management sollte dabei helfen, solche Entscheidungen strukturiert zu treffen.
„Der PC hat doch gestern Updates installiert.“
Ein einzelner Arbeitsplatzrechner kann durchaus automatisch aktualisiert werden.
In einer Unternehmensumgebung reicht das aber häufig nicht aus.
Denn neben den Arbeitsplatzrechnern existieren möglicherweise Server, Notebooks, Firewalls, Switches, WLAN-Systeme, Drucker oder spezielle Anwendungen.
Und nicht jedes dieser Systeme wird auf die gleiche Weise aktualisiert.
Während Windows-Updates weitgehend automatisiert erfolgen können, müssen bei anderen Systemen möglicherweise neue Firmware-Versionen geprüft oder Updates manuell eingespielt werden.
Damit entsteht schnell eine heterogene Umgebung, in der der Überblick verloren gehen kann.
Der erste Schritt: Wissen, was überhaupt vorhanden ist
Bevor sich ein Unternehmen mit dem Einspielen von Updates beschäftigt, sollte zunächst bekannt sein, welche Systeme überhaupt existieren.
Welche Server gibt es? Welche Betriebssysteme werden eingesetzt? Welche Anwendungen sind installiert? Welche Netzwerkkomponenten sind vorhanden?
Auch ältere Systeme dürfen dabei nicht vergessen werden.
Ein Gerät, das nur selten verwendet wird, kann trotzdem eine sicherheitsrelevante Schwachstelle darstellen, wenn es nicht mehr aktualisiert wird.
Eine aktuelle Übersicht der IT-Umgebung bildet deshalb die Grundlage für ein funktionierendes Patch-Management.
„Das Update ist verfügbar.“ – Aber wann sollte es installiert werden?
Eine weitere Herausforderung besteht darin, dass ein verfügbares Update nicht immer sofort installiert werden kann.
Gerade bei wichtigen Servern oder geschäftskritischen Anwendungen sollte zunächst geprüft werden, welche Auswirkungen eine Aktualisierung haben könnte.
Funktionieren alle Anwendungen weiterhin? Gibt es bekannte Probleme mit der neuen Version? Muss das System während der Installation neu gestartet werden?
Bei einem Arbeitsplatzrechner ist ein kurzer Neustart meistens kein großes Problem.
Bei einem wichtigen Server kann ein ungeplanter Neustart dagegen den laufenden Geschäftsbetrieb beeinträchtigen.
Deshalb gehört zu einem guten Patch-Management auch die Frage, wann ein Update installiert wird.
Updates testen, bevor sie überall ausgerollt werden
Je größer und komplexer eine IT-Umgebung ist, desto wichtiger kann es sein, Updates zunächst kontrolliert zu testen.
Ein Unternehmen möchte schließlich nicht feststellen, dass eine neue Version einer Anwendung nicht mehr mit einem bestimmten System funktioniert, nachdem das Update bereits auf allen Geräten installiert wurde.
Eine Möglichkeit besteht darin, Updates zunächst auf ausgewählten Geräten oder Testsystemen zu installieren.
Wenn dabei keine Probleme auftreten, kann die Aktualisierung anschließend schrittweise auf weitere Systeme ausgerollt werden.
Wie umfangreich ein solcher Testprozess sein muss, hängt dabei stark von der Größe und Kritikalität der jeweiligen IT-Umgebung ab.
Automatische Updates sind trotzdem sinnvoll
Dass Patch-Management mehr als automatische Updates bedeutet, heißt nicht, dass automatische Aktualisierungen schlecht sind.
Im Gegenteil.
Automatische Updates können dabei helfen, Sicherheitslücken schnell zu schließen und den manuellen Aufwand zu reduzieren.
Problematisch wird es erst dann, wenn sich ein Unternehmen ausschließlich darauf verlässt.
Denn automatische Updates beantworten nicht automatisch die Fragen, ob wirklich alle Systeme erfasst sind, ob ein Update erfolgreich installiert wurde oder ob ein bestimmtes System überhaupt noch unterstützt wird.
Automatisierung ist deshalb ein wichtiger Bestandteil eines Patch-Managements – aber nicht die gesamte Strategie.
Was passiert, wenn ein Update fehlschlägt?
Ein weiterer wichtiger Punkt ist die Kontrolle.
Ein Update kann beispielsweise aufgrund eines Fehlers nicht installiert werden. Vielleicht ist auf einem Gerät nicht genügend Speicherplatz vorhanden oder eine Anwendung verhindert die Installation.
Wenn dieser Fehler unbemerkt bleibt, kann ein System über längere Zeit veraltet bleiben.
Deshalb sollte ein Patch-Management nicht nur Updates verteilen, sondern auch überprüfen, ob die Aktualisierung tatsächlich erfolgreich war.
So lässt sich erkennen, welche Systeme aktuell sind und bei welchen Geräten noch Handlungsbedarf besteht.
„Wir haben ein Backup.“ – und trotzdem sollte man vorbereitet sein
Updates können in seltenen Fällen Probleme verursachen.
Eine Anwendung funktioniert nach der Aktualisierung nicht mehr wie erwartet oder ein System startet nach einem Update nicht korrekt.
Deshalb gehört ein funktionierendes Backup-Konzept ebenfalls zum Umfeld eines professionellen Patch-Managements.
Wichtig ist dabei allerdings die Unterscheidung: Ein Backup ersetzt keine Updates und Updates ersetzen kein Backup.
Das Backup soll im Problemfall dabei helfen, Daten oder Systeme wiederherzustellen. Das Patch-Management soll dagegen dafür sorgen, dass bekannte Sicherheitslücken möglichst zeitnah geschlossen werden.
Besonders wichtig: Sicherheitsupdates
Nicht jede Aktualisierung sollte gleich behandelt werden.
Ein Funktionsupdate kann möglicherweise geplant und zu einem passenden Zeitpunkt installiert werden.
Bei einem Sicherheitsupdate für eine kritische Schwachstelle kann dagegen deutlich mehr Eile geboten sein.
Deshalb sollte ein Unternehmen wissen, wie Sicherheitsmeldungen bewertet werden und wer entscheidet, wann ein entsprechendes Update installiert wird.
Gerade wenn Systeme von außen erreichbar sind, können bekannte Sicherheitslücken ein erhebliches Risiko darstellen.
Auch Netzwerkgeräte brauchen Updates
Beim Thema Patch-Management denken viele Unternehmen zunächst an Windows-PCs und Server.
Doch auch Netzwerkkomponenten benötigen regelmäßige Aktualisierungen.
Firewalls, Switches, WLAN-Controller oder andere Geräte verwenden ebenfalls Software und Firmware, in der Sicherheitslücken oder Fehler gefunden werden können.
Diese Systeme werden häufig seltener verändert als Arbeitsplatzrechner und geraten deshalb leichter aus dem Blick.
Eine vollständige Patch-Strategie sollte deshalb nicht nur die klassischen Endgeräte berücksichtigen.
Was ist mit Software, die nicht mehr aktualisiert werden kann?
In vielen Unternehmen existieren Anwendungen, die nicht einfach auf die neueste Version gebracht werden können.
Vielleicht benötigt eine ältere Software eine bestimmte Windows-Version oder eine spezielle Schnittstelle.
Vielleicht unterstützt der Hersteller das verwendete System nicht mehr.
Solche Situationen sollten nicht einfach ignoriert werden.
Wenn ein System nicht mehr regulär aktualisiert werden kann, sollte zumindest bekannt sein, dass dieses Risiko besteht und welche Maßnahmen dagegen getroffen werden.
Möglicherweise kann das System abgeschottet, ersetzt oder durch zusätzliche Sicherheitsmaßnahmen geschützt werden.
Entscheidend ist zunächst, dass solche Systeme überhaupt bekannt sind.
Patch-Management braucht klare Zuständigkeiten
Eine Strategie funktioniert nur dann zuverlässig, wenn klar ist, wer dafür verantwortlich ist.
Wer prüft neue Sicherheitsupdates? Wer entscheidet über die Priorität? Wer installiert die Updates? Wer kontrolliert anschließend, ob alles funktioniert?
In kleinen Unternehmen kann eine Person mehrere dieser Aufgaben übernehmen.
Wichtig ist trotzdem, dass die Zuständigkeiten eindeutig sind.
Wenn niemand weiß, wer für Updates verantwortlich ist, kann schnell die Situation entstehen, dass sich alle darauf verlassen, dass „die IT das schon macht“.
Dokumentation gehört ebenfalls dazu
Auch beim Patch-Management spielt Dokumentation eine wichtige Rolle.
Es sollte nachvollziehbar sein, welche Systeme vorhanden sind, welche Versionen eingesetzt werden und welche Updates durchgeführt wurden.
Das bedeutet nicht, dass jede einzelne Aktualisierung aufwendig dokumentiert werden muss.
Viel wichtiger ist ein Überblick darüber, welche Systeme aktuell sind und wo bekannte Abweichungen bestehen.
Gerade bei Servern und geschäftskritischen Anwendungen kann es außerdem sinnvoll sein, besondere Update-Prozesse oder Abhängigkeiten festzuhalten.
Ein Patch-Management ist ein laufender Prozess
Eine IT-Umgebung bleibt nicht dauerhaft auf dem gleichen Stand.
Neue Geräte kommen hinzu, Software wird ersetzt und Hersteller veröffentlichen regelmäßig neue Versionen.
Deshalb kann Patch-Management nicht als einmaliges Projekt betrachtet werden.
Es ist ein kontinuierlicher Prozess.
Neue Systeme müssen in die Update-Strategie aufgenommen werden. Nicht mehr benötigte Geräte sollten entfernt werden und bestehende Systeme müssen regelmäßig überprüft werden.
Damit bleibt der Überblick auch dann erhalten, wenn sich die IT-Umgebung im Laufe der Zeit verändert.
Patch-Management bedeutet nicht: Alles sofort aktualisieren
Ein professioneller Umgang mit Updates bedeutet deshalb nicht, jedes Update ungeprüft sofort auf allen Systemen zu installieren.
Es geht vielmehr darum, Updates zu kennen, ihre Bedeutung einzuschätzen, Risiken abzuwägen und die Aktualisierung kontrolliert durchzuführen.
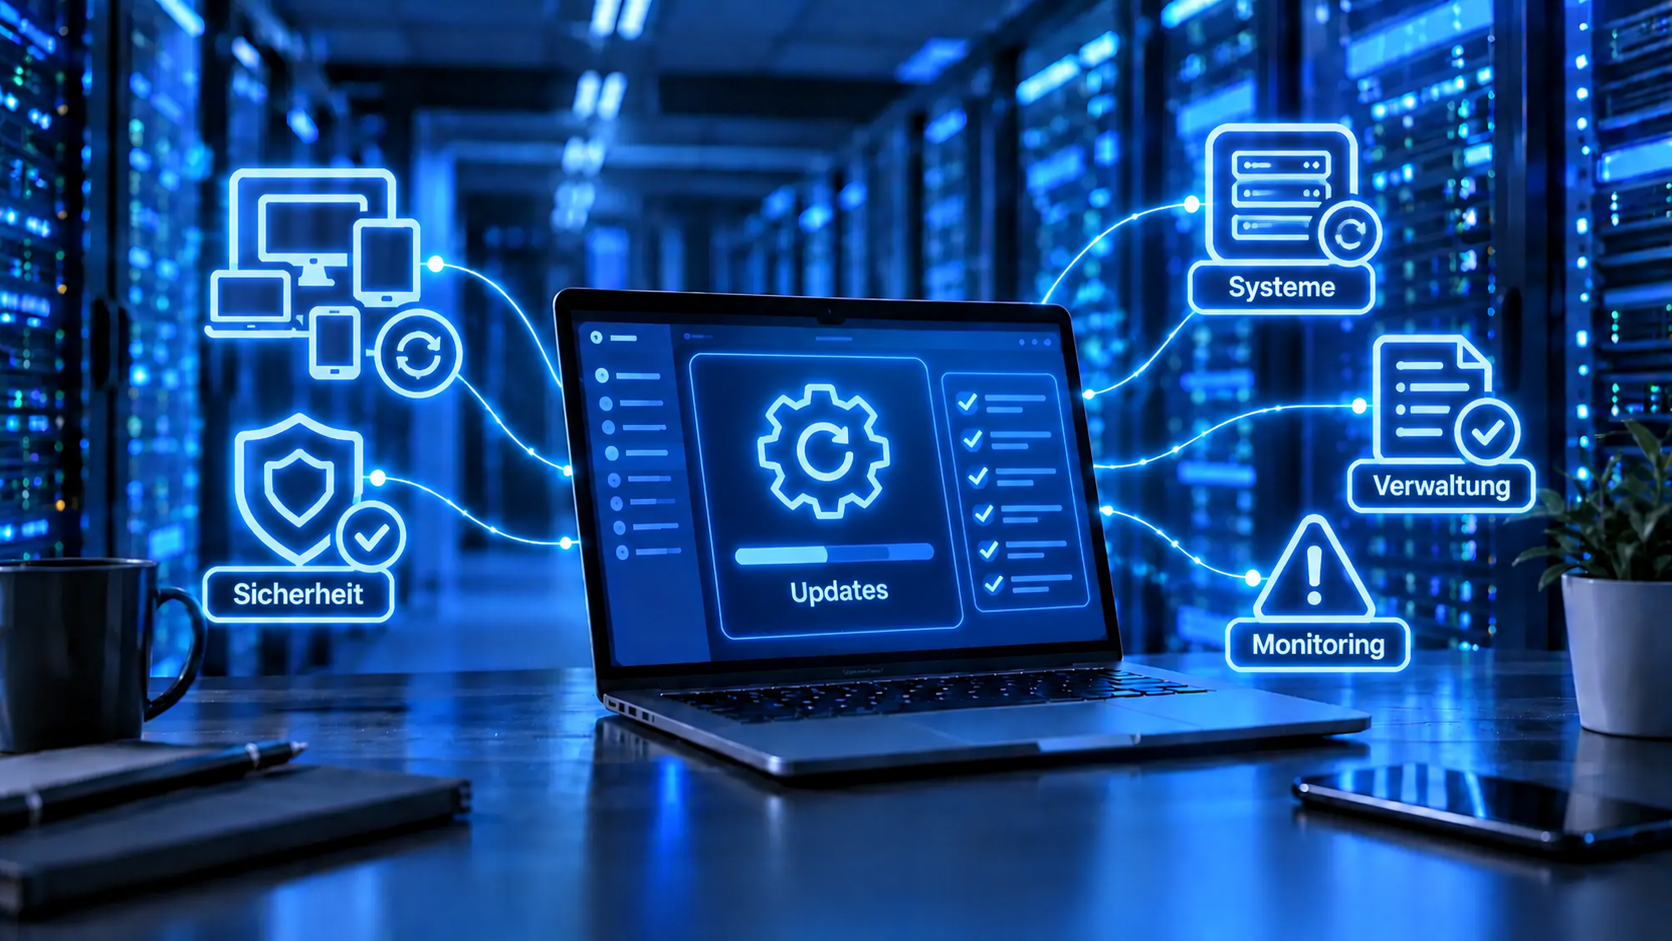
Dabei können Automatisierung, zentrale Verwaltung und Monitoring viel Arbeit abnehmen.
Die Verantwortung für den Prozess bleibt aber bestehen.
Fazit: Updates sind der Anfang, nicht die Strategie
Regelmäßige Updates gehören zu den wichtigsten Maßnahmen, um IT-Systeme sicher und zuverlässig zu betreiben.
Doch ein funktionierendes Patch-Management besteht aus mehr als einem Klick auf „Installieren“.
Unternehmen müssen wissen, welche Systeme vorhanden sind, welche Updates benötigt werden und welche Aktualisierungen besonders dringend sind.
Gleichzeitig sollten Updates kontrolliert ausgerollt, erfolgreiche Installationen überprüft und Probleme dokumentiert werden.
Automatische Updates können dabei eine wichtige Unterstützung sein. Sie ersetzen aber keine Strategie.
Denn am Ende sollte nicht nur die Frage beantwortet werden können, ob Updates installiert werden.
Viel wichtiger ist die Frage: Woher wissen wir, dass unsere gesamte IT-Umgebung aktuell und sicher ist?
Du bist dir nicht sicher, ob eure IT-Systeme aktuell sind oder wie ein sinnvolles Patch-Management für euer Unternehmen aussehen kann? Sprich uns gerne an – gemeinsam schauen wir uns eure bestehende IT-Umgebung an und zeigen, wie sich Updates strukturiert, sicher und möglichst unkompliziert verwalten lassen.