„Wir haben doch ein VPN. Dann sind wir doch sicher, oder?“
Diese Aussage hört man in vielen Unternehmen.
Und sie ist auch nicht grundsätzlich falsch.
Ein VPN kann eine wichtige Sicherheitsfunktion erfüllen. Es verschlüsselt Verbindungen und ermöglicht dir beispielsweise, aus dem Homeoffice oder unterwegs sicher auf Ressourcen im Unternehmensnetzwerk zuzugreifen.
Aber: Ein VPN allein macht deine IT nicht sicher.
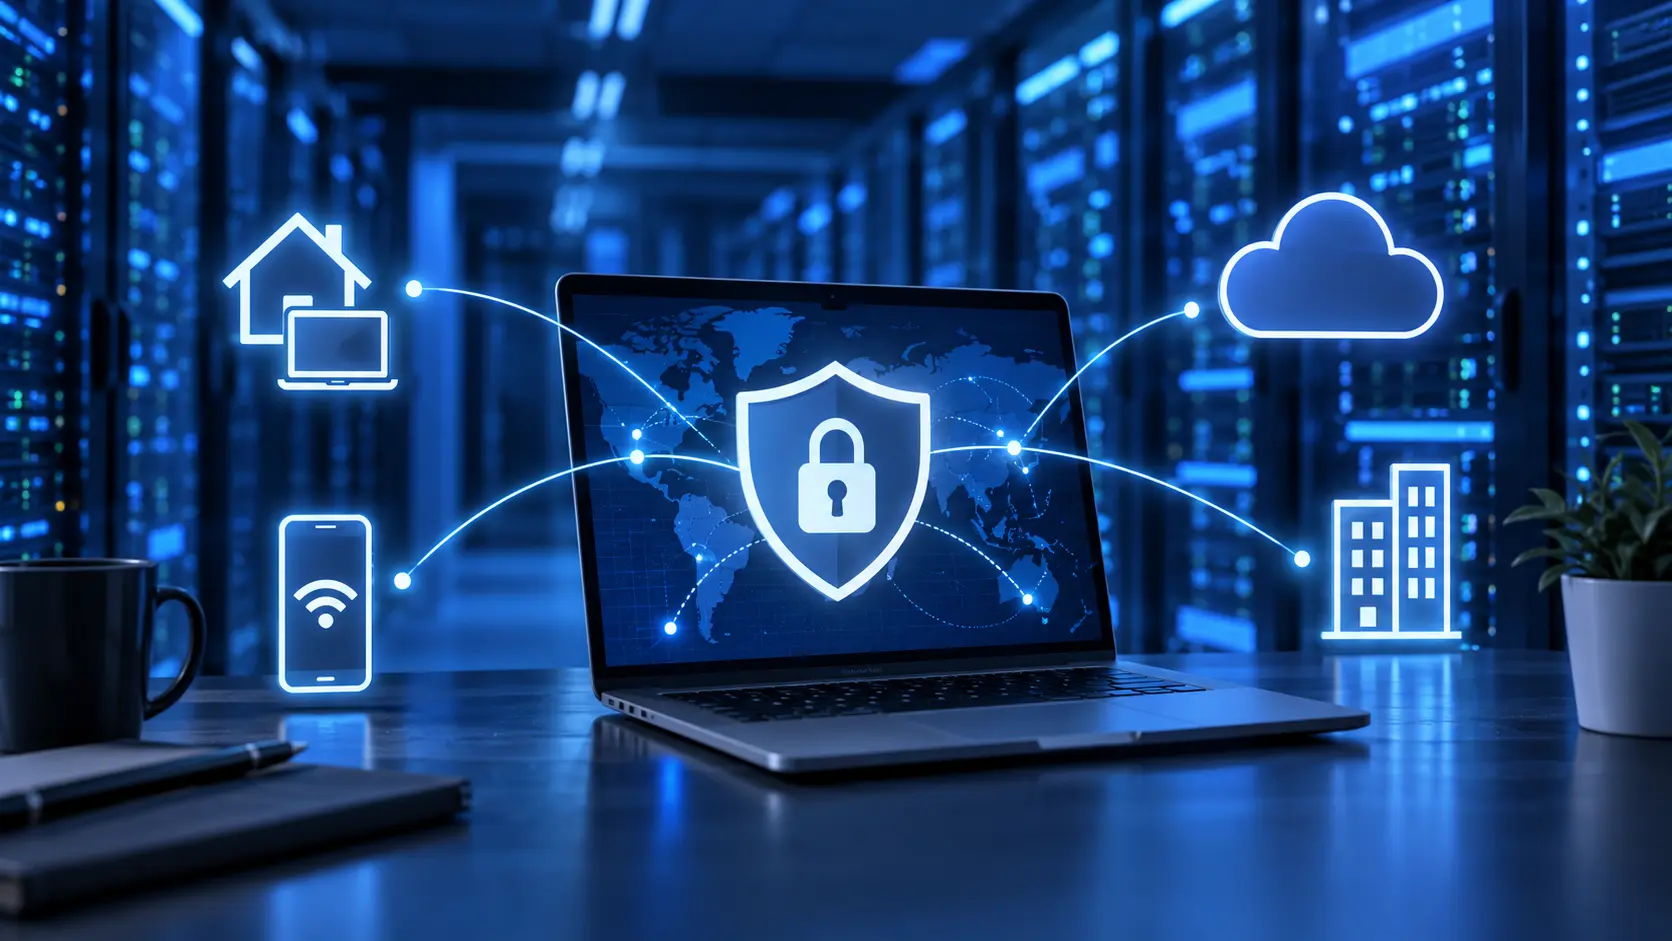
Die Arbeitswelt hat sich in den vergangenen Jahren deutlich verändert. Homeoffice, Microsoft 365, Cloud-Anwendungen und mobile Arbeitsplätze sorgen dafür, dass Mitarbeiter heute von ganz unterschiedlichen Orten und Geräten auf Unternehmensdaten und Anwendungen zugreifen.
Damit stellt sich eine wichtige Frage:
Passt dein VPN noch zu deiner heutigen IT-Umgebung und zu deinem Sicherheitskonzept?
Was macht ein VPN eigentlich?
VPN steht für „Virtual Private Network“.
Vereinfacht gesagt baut ein VPN eine verschlüsselte Verbindung zwischen deinem Gerät und dem Unternehmensnetzwerk auf.
Das ist besonders praktisch, wenn du beispielsweise:
- aus dem Homeoffice arbeitest
- unterwegs auf interne Server zugreifen musst
- auf Dateien im Firmennetzwerk zugreifen möchtest
- eine interne Anwendung außerhalb des Büros benötigst
- eine Verbindung zwischen verschiedenen Unternehmensstandorten herstellen möchtest
Statt dass dein Notebook einfach direkt aus dem Internet auf interne Systeme zugreift, wird zunächst eine geschützte Verbindung zum Unternehmensnetzwerk aufgebaut.
Das ist sinnvoll, aber genau hier entsteht auch ein häufiges Missverständnis.
Ein VPN schützt in erster Linie die Verbindung – nicht automatisch alles dahinter.
Das VPN als digitaler Firmeneingang
Stell dir dein VPN wie einen Eingang zu deinem Firmengebäude vor.
Du hast eine stabile Tür, ein Schloss und vielleicht sogar einen Sicherheitsdienst.
Aber was passiert, wenn jemand durch diese Tür hineinkommt?
Das hängt davon ab, wie der Rest des Gebäudes aufgebaut ist.
Genau so funktioniert es auch bei einem klassischen VPN.
Wenn du eine VPN-Verbindung aufbaust, erhält dein Gerät je nach Konfiguration Zugriff auf bestimmte Bereiche des internen Netzwerks.
Das kann sehr praktisch sein. Es bedeutet aber auch, dass ein kompromittiertes Gerät zu einem Risiko für weitere Systeme werden kann.
Ein infiziertes Notebook ist schließlich nicht automatisch harmlos, nur weil es über ein VPN verbunden ist.
Das größte Problem ist oft nicht das VPN selbst
Ein VPN kann technisch hervorragend funktionieren und trotzdem Teil eines unsicheren Gesamtkonzepts sein.
Typische Beispiele sind:
- veraltete VPN-Software oder Firmware
- schwache oder wiederverwendete Passwörter
- kein MFA für den VPN-Zugang
- zu weitreichende Zugriffsrechte
- alte Benutzerkonten, die weiterhin Zugriff haben
- private oder unverwaltete Geräte im VPN
- fehlende Updates der Firewall oder des VPN-Gateways
Besonders kritisch ist dabei der VPN-Zugang selbst.
Denn wenn ein Angreifer die Zugangsdaten eines Mitarbeiters erbeutet und anschließend auf das VPN zugreifen kann, kann aus einem einzelnen kompromittierten Benutzerkonto schnell ein größeres Problem entstehen.
„Wir haben MFA, also ist unser VPN sicher.“
Auch das greift zu kurz.
MFA ist ein wichtiger Schutz und sollte für einen VPN-Zugang heute selbstverständlich sein.
Aber MFA beantwortet nicht alle Fragen.
Zum Beispiel:
- Von welchem Gerät kommt die Verbindung?
- Ist das Gerät aktuell?
- Ist der Virenschutz aktiv?
- Ist die Festplatte verschlüsselt?
- Welcher Benutzer meldet sich an?
- Auf welche Systeme darf dieser Benutzer zugreifen?
Ein moderner Sicherheitsansatz betrachtet deshalb nicht nur die Frage „Ist das Passwort richtig?“, sondern auch den Benutzer, das Gerät und den konkreten Zugriff.
Homeoffice und Cloud haben die Situation verändert
Als VPNs in Unternehmen eingeführt wurden, war die IT-Landschaft häufig noch deutlich überschaubarer.
Die wichtigsten Anwendungen liefen im eigenen Serverraum. Die Mitarbeiter saßen überwiegend im Büro. Der Zugriff von außen war eher die Ausnahme.
Heute sieht das bei vielen KMUs anders aus.
Microsoft 365, Cloud-Anwendungen, Online-Buchhaltung, CRM-Systeme, Teams und andere Dienste werden direkt über das Internet genutzt.
Der Mitarbeiter muss deshalb nicht mehr zwingend „ins Firmennetzwerk“, um seine Arbeit zu erledigen.
Und genau deshalb stellt sich die Frage:
Warum soll ein Mitarbeiter erst einen Tunnel ins gesamte Firmennetzwerk aufbauen, wenn er eigentlich nur auf eine bestimmte Anwendung zugreifen möchte?
Das bedeutet nicht, dass ein VPN dadurch überflüssig wird. Wenn ein Zugriff auf interne Server oder Anwendungen notwendig ist, kann ein VPN weiterhin genau die richtige Lösung sein.
Es lohnt sich aber, die ursprüngliche Planung regelmäßig zu hinterfragen.
Hier kommt Zero Trust ins Spiel
Ein Begriff, der in diesem Zusammenhang immer häufiger auftaucht, ist Zero Trust.
Das Prinzip lässt sich vereinfacht zusammenfassen:
„Vertraue niemandem automatisch – überprüfe jeden Zugriff.“
Das bedeutet nicht, dass du als KMU sofort dein komplettes Netzwerk umbauen musst.
Es bedeutet vielmehr, dass Zugriffe möglichst gezielt vergeben werden.
Ein Mitarbeiter soll beispielsweise Zugriff auf genau die Anwendung und Daten bekommen, die er für seine Arbeit benötigt – und nicht automatisch auf möglichst große Teile des internen Netzwerks.
Auch der Zustand des verwendeten Geräts kann dabei berücksichtigt werden.
Zero Trust ist damit weniger eine einzelne Software als vielmehr eine andere Denkweise bei der IT-Sicherheit.
Bedeutet das, dass du dein VPN abschaffen solltest?
Nein.
Zumindest nicht einfach so.
Ein VPN kann weiterhin absolut sinnvoll sein – beispielsweise wenn du auf interne Server, spezielle Anwendungen oder Ressourcen zugreifen musst, die nicht direkt über das Internet erreichbar sind.
Auch für bestimmte Standorte oder technische Verbindungen zwischen Netzwerken kann ein VPN weiterhin die richtige Lösung sein.
Die aktuelle Diskussion bedeutet deshalb nicht:
„VPN ist unsicher, also weg damit.“
Die sinnvollere Aussage lautet:
„VPN ist ein Baustein – aber nicht die gesamte Sicherheitsstrategie.“
Der 5-Minuten-VPN-Check für KMU
Du möchtest wissen, ob dein VPN noch sinnvoll und ausreichend abgesichert ist?
Dann stell dir diese fünf Fragen:
1. Ist MFA aktiviert?
Ein VPN-Zugang sollte nicht allein durch Benutzername und Passwort geschützt sein.
Wenn möglich, sollte eine starke Multi-Faktor-Authentifizierung eingesetzt werden.
2. Ist das VPN-Gateway aktuell?
Firewall und VPN-Gateway gehören zu den besonders wichtigen Komponenten deiner IT.
Prüfe deshalb regelmäßig, ob Firmware und Software aktuell sind und ob bekannte Sicherheitslücken geschlossen wurden.
3. Wer darf sich überhaupt verbinden?
Gibt es alte Benutzerkonten? Ehemalige Mitarbeiter? Externe Dienstleister, die längst keinen Zugriff mehr benötigen?
Ein VPN-Zugang sollte regelmäßig überprüft und auf das tatsächlich benötigte Maß reduziert werden.
4. Was darf ein Benutzer nach der VPN-Anmeldung erreichen?
Das ist eine der wichtigsten Fragen.
Muss ein Mitarbeiter nach der VPN-Anmeldung wirklich auf das gesamte interne Netzwerk zugreifen können?
Oder benötigt er eigentlich nur einen bestimmten Server oder eine einzelne Anwendung?
Je genauer du Zugriffe einschränkst, desto kleiner ist auch die Angriffsfläche.
5. Werden die Geräte kontrolliert?
Ein privates oder ungepatchtes Notebook sollte nicht automatisch denselben Vertrauensstatus erhalten wie ein verwaltetes Firmen-Notebook.
Je nach Umgebung können deshalb zusätzliche Prüfungen des Gerätezustands sinnvoll sein.
Was bedeutet das für dein Unternehmen?
Wenn du heute ein VPN einsetzt, musst du nicht sofort alles ändern.
Viel wichtiger ist, einmal ehrlich zu prüfen, warum du das VPN eigentlich brauchst und was dahinter passiert.
Vielleicht ist dein VPN genau die richtige Lösung.
Vielleicht ist es aber auch eine alte Lösung, die ursprünglich für eine völlig andere IT-Landschaft eingerichtet wurde und heute mehr Zugriff ermöglicht als eigentlich notwendig.
Gerade bei KMU lohnt sich deshalb ein regelmäßiger Blick auf:
- VPN-Zugänge
- MFA
- Benutzerrechte
- Geräte
- Firewall und VPN-Gateway
- Updates
- Cloud-Anwendungen
- Remote-Zugriffe
Dabei muss nicht jedes Unternehmen sofort auf eine komplett neue Sicherheitsarchitektur umsteigen.
Oft bringen bereits vergleichsweise einfache Maßnahmen viel:
VPN aktualisieren, MFA aktivieren, Zugriffsrechte prüfen und alte Zugänge entfernen.
Erst wenn diese Grundlagen stimmen, lohnt sich die Frage, ob weitere moderne Zugriffskonzepte für dein Unternehmen sinnvoll sind.
Fazit: VPN ja – blindes Vertrauen nein
VPNs sind nicht plötzlich nutzlos.
Aber die IT-Landschaft hat sich verändert.
Wenn Mitarbeiter aus dem Homeoffice arbeiten, Microsoft 365 und andere Cloud-Dienste nutzen und von unterschiedlichsten Geräten auf Unternehmensdaten zugreifen, reicht ein VPN allein nicht mehr als Sicherheitskonzept.
Die entscheidende Frage ist deshalb nicht, ob dein Unternehmen ein VPN besitzt.
Die entscheidende Frage ist, ob du weißt, wer über dieses VPN worauf zugreifen kann – und ob dieser Zugriff wirklich notwendig ist.
Wenn du dein VPN schon seit Jahren einsetzt, ohne die Konfiguration grundlegend zu überprüfen, ist jetzt ein guter Zeitpunkt dafür.
Du möchtest wissen, ob dein VPN noch zu deiner heutigen IT-Umgebung passt?
Wir unterstützen KMU bei der Überprüfung von VPN, Firewall, Remote-Zugriffen und Benutzerrechten – und helfen dabei, aus einzelnen Sicherheitsmaßnahmen ein sinnvolles Gesamtkonzept zu machen.
Matoni IT – IT, die einfach funktioniert. Sicher, zuverlässig und passend zu deinem Unternehmen.